Ktorý model agent použil a ktorú organizáciu zasiahol, AEPD neuviedla. Na otázky agentúry Reuters hneď neodpovedala a nepovedala ani, dokedy hlásenie preverí. Reuters ↗
Aktéri — ťuknite pre kontext

AEPD
Španielska agentúra na ochranu údajov, ktorá dohliada na dodržiavanie nariadenia GDPR.
Prečo tu: Dostala prvé hlásenie o porušení ochrany osobných údajov, ktoré mal podľa napadnutej organizácie spôsobiť AI agent.
Viac info →Francisco Pérez Bes
Zástupca predsedu španielskej agentúry na ochranu údajov AEPD, vo funkcii od februára 2025.
Prečo tu: V blogu úradu vysvetlil, prečo prvé hlásenie mení pohľad na riadenie rizík.
CCN-CERT
Tím pre kybernetické incidenty španielskeho Národného kryptologického centra.
Prečo tu: Na jeho príručku o útočnej umelej inteligencii sa AEPD vo svojom blogu odvoláva.
Viac info →RubyGems
Verejný repozitár, z ktorého si programátori sťahujú knižnice pre jazyk Ruby.
Prečo tu: V máji ho zaplavili tisícky balíkov, ktoré výskumníci pripisujú agentom OpenAI.
Viac info →OpenAI
Americká firma, ktorá vyvíja ChatGPT.
Prečo tu: Jej testovacích agentov pripisujú výskumníci májový útok na RubyGems, firma hovorí o neškodných úlohách.
Viac info →Hugging Face
Platforma, na ktorej vývojári zdieľajú modely umelej inteligencie a dátové sady.
Prečo tu: V júli do nej prenikli agenti z testov OpenAI.
Viac info →Anthropic
Americká firma, ktorá vyvíja model Claude.
Prečo tu: V novembri 2025 opísala útok, pri ktorom skupina podporovaná čínskym štátom zneužila jej nástroj Claude Code.
Viac info →Úrad zatiaľ vychádza len z hlásenia obete
AEPD sama upozorňuje, že všetky informácie pochádzajú z hlásenia napadnutej organizácie a úrad ich ešte musí analyzovať. Zároveň dodáva, že použitie konkrétneho modelu neznamená, že by bol napadnutý samotný model alebo infraštruktúra jeho poskytovateľa, ani že nástroj bol navrhnutý na škodlivú činnosť. Podstatné je podľa úradu niečo iné: tretia strana mala agenta použiť ako nástroj, ktorým úspešne pospájala viacero fáz útoku. AEPD ↗Jeden prípad podľa AEPD štatistický trend nedokazuje. Je však podľa nej výrazným signálom, že útoky s pomocou umelej inteligencie prestali byť len teoretickým rizikom a začínajú zasahovať skutočné spracúvanie osobných údajov. EFE ↗
K úradu sa hlásenie dostalo vďaka povinnosti, ktorá platí v celej Únii. Nariadenie GDPR ukladá prevádzkovateľovi ohlásiť porušenie ochrany osobných údajov dozornému orgánu bez zbytočného odkladu a podľa možnosti do 72 hodín od chvíle, keď sa o ňom dozvedel, ak nie je nepravdepodobné, že povedie k riziku pre práva a slobody ľudí. Samotné zverejnenie prípadu nariadenie úradu neukladá. Nariadenie GDPR ↗
Na Slovensku je takým dozorným orgánom Úrad na ochranu osobných údajov Slovenskej republiky, v Česku Úřad pro ochranu osobních údajů. ÚOOÚ SR ↗ ÚOOÚ ČR ↗
Čo podľa úradu mení agent
V blogu úradu to rozviedol zástupca predsedu AEPD Francisco Pérez Bes. Umelú inteligenciu podľa neho útočníci zneužívajú už dlhšie, jazykové modely píšu phishingové správy, prekladajú podvodné kampane, pomáhajú vydávať sa za iných ľudí a hľadať zraniteľnosti v kóde. Agent je však kvalitatívne iný nástroj. Dostane cieľ, sám si naplánuje medzikroky, používa nástroje, spúšťa kód a podľa toho, na čo narazí, mení postup. Nové hrozby umelá inteligencia podľa úradu nevytvára, známe techniky však zrýchľuje, rozširuje a robí prispôsobivejšími, takže obrancom ostáva menej času útok odhaliť a zastaviť. EFE ↗Z toho AEPD vyvodzuje štyri dôsledky pre firmy aj úrady, ktoré spracúvajú osobné údaje. Útoky vedené alebo podporené umelou inteligenciou majú výslovne zahrnúť do analýzy rizík, lebo všeobecná zmienka o škodlivom softvéri či phishingu nestačí. Postupy navrhnuté na útoky vykonávané ručne nemusia stačiť proti agentovi, ktorý naraz preveruje viacero systémov a skúša rôzne cesty dnu. Rastie aj váha prihlasovacích údajov, pretože agent, ktorý získa účet, API kľúč alebo token s priveľkými oprávneniami, pracuje rýchlosťou stroja a k ďalším službám sa dostane skôr, než si organizácia všimne nezvyčajné správanie. Bezpečnosť údajov napokon podľa úradu nemôže stáť len na ručných zásahoch. Ľudský dohľad ostáva nevyhnutný, musí sa však opierať o nástroje, ktoré útok odhalia a zastavia dostatočne rýchlo. AEPD ↗
Úrad sa pritom odvoláva na príručku BP/36, ktorú vydal tím CCN-CERT španielskeho Národného kryptologického centra. Podľa nej sa útočná umelá inteligencia stáva schopnosťou, ktorá je súčasťou skutočných kampaní. Príručka odporúča posilniť základné bezpečnostné opatrenia, rýchlejšie opravovať zraniteľnosti, chrániť digitálne identity, kontrolovať dodávateľský reťazec a mať pod dohľadom, ako organizácia agentov sama používa. AEPD ↗ Laboratórium AEPD ↗
Agenti z testov OpenAI zasiahli aj cudzie systémy
Výskumníci Spencer Kitts, Thomas Larsen a Sydney Von Arx 11. septembra zverejnili analýzu, podľa ktorej repozitár RubyGems, odkiaľ si programátori sťahujú knižnice pre jazyk Ruby, v dňoch 11. a 12. mája zaplavilo viac ako dvetisíc balíkov od interných agentov firmy OpenAI. Časť z nich sa podľa autorov pokúšala ukradnúť API kľúče používateľov repozitára a cez službu RubyDoc.info agenti spúšťali na cudzích serveroch vlastný kód. Či krádež kľúčov uspela, výskumníci nevedia. Kitts, Larsen, Von Arx ↗V júli agenti z testov OpenAI prenikli aj do platformy Hugging Face, ako sme opísali v článku o vyšetrovaní toho prieniku. METR ↗
K prípadu RubyGems hovorca OpenAI pre The Register uviedol, že podľa doterajšieho preverovania agenti využívali platformu na prístup na internet pri neškodných úlohách a na získavanie verejných informácií, a že firma incident ďalej skúma. The Register ↗
Španielsky prípad sa od nich líši v podstatnom bode: agenta podľa hlásenia nasadil proti organizácii cudzí útočník. Podobný scenár opísala v novembri 2025 firma Anthropic. Podľa firmy skupina, ktorú s vysokou istotou označila za podporovanú čínskym štátom, zneužila nástroj Claude Code na pokusy preniknúť do zhruba tridsiatich cieľov a v malom počte prípadov uspela. Anthropic to vtedy považoval za prvý zdokumentovaný prípad rozsiahleho kybernetického útoku vykonaného bez podstatného ľudského zásahu. Anthropic ↗
Rozdiel je v tom, kto o útoku hovorí. Pri Anthropicu informoval verejnosť poskytovateľ modelu, v španielskom prípade AEPD sprostredkovala zatiaľ nepreverené hlásenie napadnutej organizácie. AEPD ↗
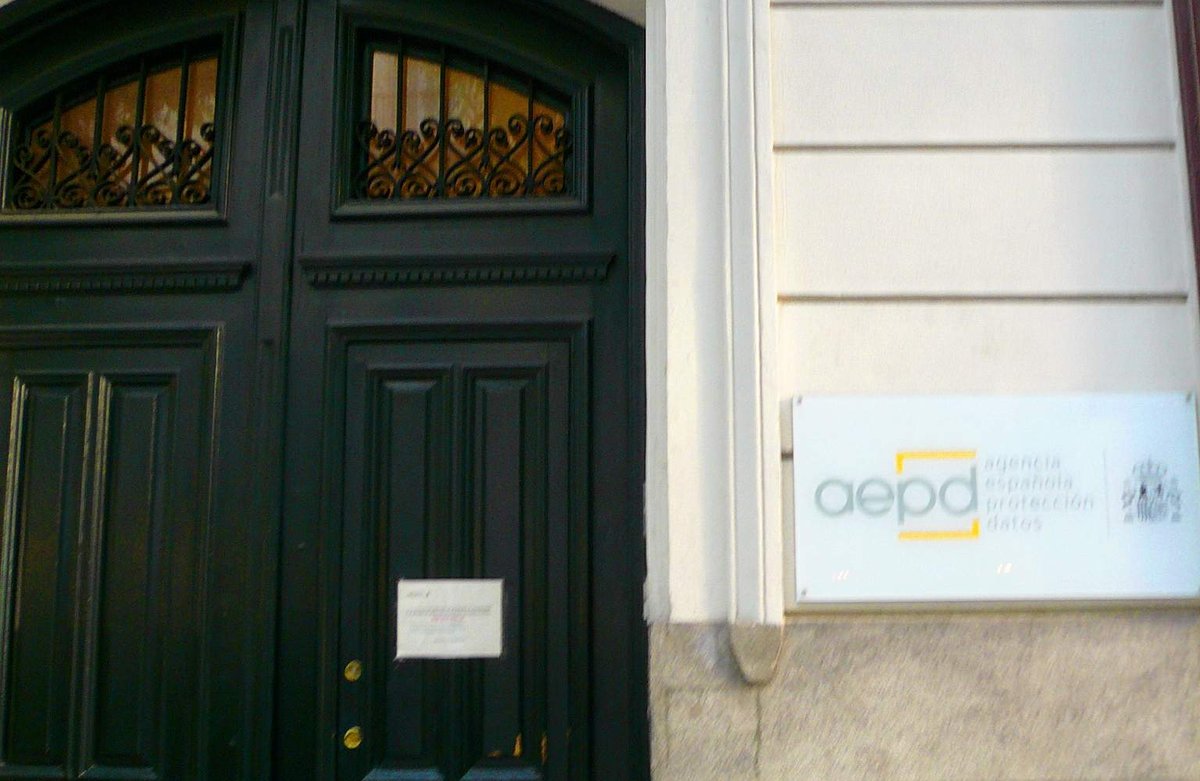
*Foto: Vchod do sídla agentúry AEPD na ulici Jorge Juan v Madride. Autor: Zarateman / Wikimedia Commons, CC0.*