
Webová stránka nórskeho parlamentu prestala fungovať v pondelok krátko po tretej hodine popoludní. Televízia TV 2 uvádza, že o 15.03 už stránky neboli dostupné a že do normálneho stavu sa podľa všetkého vrátili o 16.23. K útoku sa na Telegrame prihlásila proruská skupina Server Killers, ktorá avizovala, že potrvá tri hodiny. TV 2 ↗
Storting sám hovoril opatrnejšie. „Zaznamenávame istú nestabilitu na našich stránkach a pracujeme na stabilizačných opatreniach," napísal vedúci IT oddelenia parlamentu Bjarne Østby pre NRK. Verejnoprávna stanica zároveň upozornila, že v tej chvíli ešte nebolo potvrdené, či je príčinou práve útok na odopretie služby, a že pri takom type útoku sa časť používateľov na stránku napriek problémom dostane. Na vlastnej obrazovke to videli aj novinári VG, striedavo sa im dovnútra podarilo dostať a striedavo nie. NRK ↗
Útok na odopretie služby, označovaný skratkou DDoS, funguje na princípe zahltenia. Veľké množstvo zariadení naraz posiela na stránku toľko požiadaviek, že sa k nej bežný používateľ nedostane. Samotný útok pritom neznamená ani prienik do systému, ani únik dát. Nettavisen ↗ Presne to zdôrazňovalo aj Digitalizačné riaditeľstvo, keď skupina útočila na jeho služby o tri týždne skôr. Systémy podľa neho neboli prelomené a nič nenasvedčovalo tomu, že by unikli osobné údaje používateľov. The Barents Observer ↗
Server Killers sa opisuje ako proruská skupina činná od roku 2023 a špecializuje sa práve na tento typ útokov proti úradom a verejným službám. Podľa Barents Observera sa v minulosti prihlásila k útokom na stránky v Dánsku, Británii, Rumunsku a Kanade a býva spájaná s ďalšou proruskou skupinou NoName057(16). Ten istý text zároveň dodáva, že nezávislé potvrdenie, že za útokmi v Nórsku stojí skutočne ona, zatiaľ neexistuje. Jediným zdrojom tvrdenia je jej vlastný telegramový kanál. The Barents Observer ↗
Dôvod, ktorý skupina uvádza, je nórska podpora Ukrajiny. Koncom augusta vyhlásila Nórsku „kybernetickú vojnu" a na Telegrame to zdôvodnila konkrétnym dátumom. „Príčina útoku: 23. augusta Nórsko a Ukrajina podpísali novú dohodu o obrannej a bezpečnostnej spolupráci so zameraním na dronovú dohodu, kde Nórsko pokračuje v posilňovaní obranyschopnosti Ukrajiny cez Nansenov program," napísala podľa TV 2. Forsvarets forum ↗
V pozadí je aj suma, ktorú chce Oslo budúci rok poslať Kyjevu. Premiér Jonas Gahr Støre oznámil zámer vyčleniť Ukrajine v budúcoročnom štátnom rozpočte 85 miliárd nórskych korún, teda pri pondelkovom kurze Európskej centrálnej banky zhruba 7,9 miliardy eur. Rozpočet zatiaľ schválený nie je. Európska centrálna banka ↗
Parlament je zatiaľ posledným v rade nórskych verejných cieľov. Najväčší zásah prišiel v noci na 24. augusta, keď útok zasiahol Digitalizačné riaditeľstvo a trval tri dni. Pre samotné riaditeľstvo to podľa Forsvarets forum nebol prvý prípad, ale v krátkom slede už tretí útok na jeho zdieľanú infraštruktúru, a zároveň najsilnejší. Postihol asi desať služieb vrátane elektronickej identifikácie ID-porten a MinID, portálu Altinn a digitálnej pošty. Hovorca riaditeľstva Are Kvistad v stredu ráno pre agentúru NTB uviedol, že útok stále prebieha, riešenia bežia a sú stabilné, no ID-porten má naďalej obmedzenia a pre viacerých zákazníkov a služby to začína byť kritické. Vyšetrovanie prevzala kriminálna polícia Kripos a policajná bezpečnostná služba PST situáciu sledovala. The Barents Observer ↗
Začiatkom septembra nasledovali vysoké školy, medzi nimi univerzity v Agderi a Osle, NMBU, Univerzita juhovýchodného Nórska a OsloMet. V piatok 4. septembra prestali fungovať stránky Imigračného riaditeľstva UDI, k čomu sa Server Killers prihlásili, a v ten istý deň vypadol aj Feide, národné riešenie na bezpečné prihlasovanie do digitálnych služieb v školstve. Pri Feide VG výslovne napísala, že nie je isté, či za ním stojí tá istá skupina, no metóda je rovnaká. Minulý týždeň prišli na rad služby štátnej lotériovej spoločnosti Norsk Tipping. VG ↗
V pondelok pritom neutrpel len parlament. O 10.43 zverejnil štátny orgán Sikt, ktorý prevádzkuje spoločné systémy pre nórske vysoké školstvo, prevádzkové hlásenie o prebiehajúcom útoku na odopretie služby. Podľa neho mohli byť občas nedostupné okrem iného študentský portál Studentweb, systém prihlášok na vysoké školy Samordna opptak a opäť Feide. Hlásenie je označené ako vyriešené a poslednú úpravu dostalo o 13.31, teda necelé dve hodiny predtým, než sa začali problémy Stortingu. Sikt ↗
Nórsky Národný bezpečnostný úrad NSM tieto útoky nepovažuje za ohrozenie bezpečnosti štátu. „Vo všeobecnosti musíme, žiaľ, povedať, že útoky na odopretie služby sú súčasťou normálneho obrazu," povedal pre VG odborný riaditeľ úradu Andreas Skjøld-Lorange. Podľa neho môžu mať rôzne motívy, od upútania pozornosti po oslabenie dôvery vo verejné úrady a významné inštitúcie. Ak sa verejnosť opakovane a dlhodobo nedostane k potrebným službám, dôvera klesá. Dodal, že rozsah sa líši, niektoré útoky sú také malé, že ich takmer nikto nezaznamená, iné vyradia služby na celé dni, a preto je dôležité mať pripravený postup aj záložné riešenia. VG ↗
Rozdiel medzi týmto a skutočným prienikom pozná Storting z vlastnej skúsenosti. V auguste 2020 sa dozvedel o rozsiahlej sieťovej operácii proti sebe a začiatkom septembra ju ohlásil polícii. PST vyšetrovanie uzavrela 8. decembra 2020 a uviedla, že operáciu pravdepodobne vykonali aktéri známi v otvorených zdrojoch ako APT28 a Fancy Bear, napojení na ruskú vojenskú rozviedku GRU a jej 85. hlavné centrum špeciálnych služieb. Útočníci hrubou silou skúšali heslá proti veľkému počtu účtov v e-mailových systémoch parlamentu a k časti z nich sa dostali. Odcudzené boli e-maily aj osobné údaje zamestnancov a poslancov. Nórska vláda už v októbri 2020 verejne označila za zodpovedné Rusko. PST ↗
Nórsko má aj skúsenosť, keď zásah zvonku nezostal na obrazovke. Siedmeho apríla 2025 získal niekto medzi 12.57 a 16.49 kontrolu nad ventilom priehrady Risevatnet pri Bremangeri a otvoril ho naplno, takže z nádrže odtekalo približne päťsto litrov vody za sekundu. Fyzické škody nevznikli a množstvo vody bolo hlboko pod tým, čo priehrada znesie. Nešlo pritom o technicky náročný útok: ovládací panel bol dostupný z internetu a chránilo ho slabé heslo. Na Telegrame sa k činu prihlásila proruská skupina Z-Pentest Alliance, ktorá v júni 2025 zverejnila aj trojminútové video z prieniku. VG ↗
Šéfka PST Beate Gangåsová zodpovednosť za tento prípad pripísala v auguste 2025 proruským aktérom a vysvetlila aj, prečo to povedala nahlas. Účelom takého konania je podľa nej vyvíjať vplyv a vzbudzovať strach či nepokoj medzi obyvateľmi krajiny, a verejnosť má o tom riziku vedieť. Ruské veľvyslanectvo v Osle atribúciu odmietlo. Podľa prehľadu prípadu, ktorý spracovalo centrum NATO CCDCOE v Tallinne, oficiálna správa s formálnym pripísaním zodpovednosti štátu nevyšla. PST a Kripos vyšetrovanie uzavreli v októbri 2025 so záverom, že za útokom stáli proruskí hackeri, prípad však odložili, pretože sa nepodarilo zistiť konkrétne osoby. iLaks ↗ CCDCOE ↗
Jedna vec na pondelkovom prípade zostáva otvorená. Kým nórske médiá hlásili návrat stránok do normálu už o 16.23, zo zahraničia sa na server parlamentu nedalo dostať ani o mnoho hodín neskôr. Pri našom meraní o 20.25 stredoeurópskeho času neprešlo spojenie na port 443 z nášho servera ani z tridsiatich ôsmich zo štyridsiatich meracích bodov služby check-host rozmiestnených po svete. Spojenie prešlo len z Kyjeva a z iránskeho Šírázu. Server teda na tom porte odpovedá a nejde o úplný výpadok, hoci z otvoreného spojenia sa ešte nedá usúdiť, či by sa stránka aj načítala. Archív Wayback Machine, ktorý stránku sťahuje zo Spojených štátov, mal ešte 12. septembra bežnú odpoveď 200 a od 13. septembra nepribudol žiadny nový záznam. Internet Archive ↗
Obmedzenie prevádzky z určitých sietí patrí medzi bežné obranné opatrenia proti útokom na odopretie služby, no Storting sa k tomu nevyjadril a z nameraných údajov sa príčina určiť nedá. Isté je len to, že „vyriešené" v nórskom spravodajstve a dostupnosť stránky z bodov, z ktorých sme merali, neboli v pondelok večer to isté.
Prečítajte si tiež: Hackeri zverejnili údaje z berlínskej správy po odmietnutí výkupného
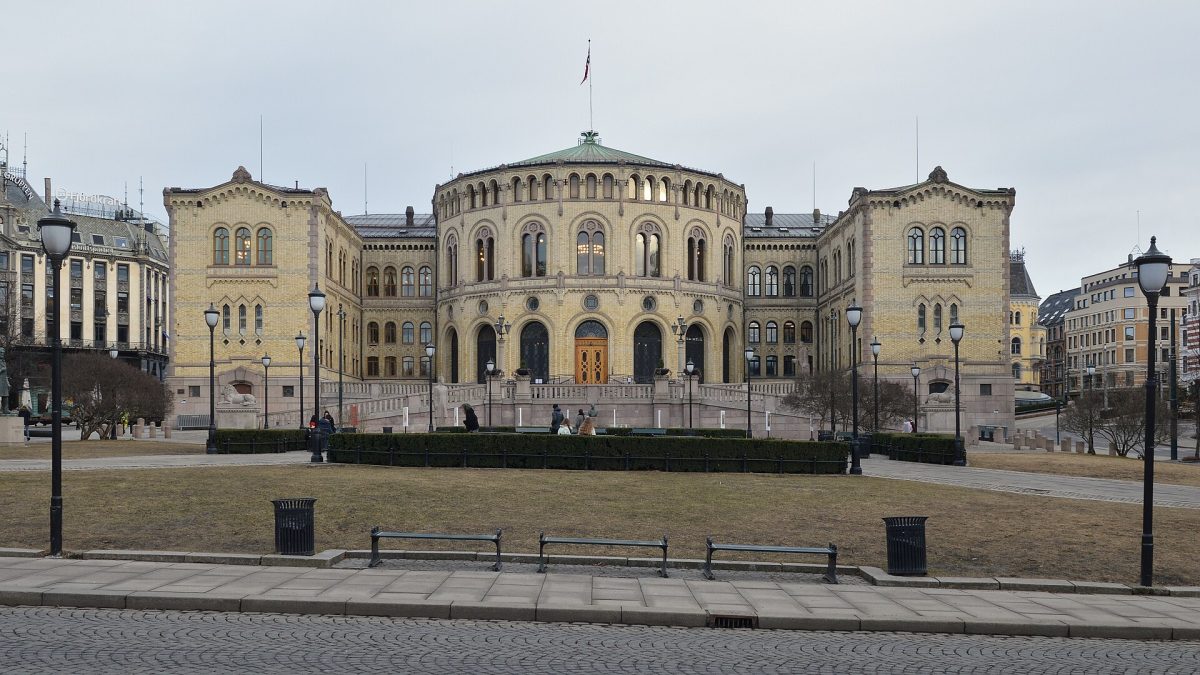
Foto: Budova nórskeho Stortingu v Osle. Autor: Ryan Hodnett / Wikimedia Commons, CC BY-SA 4.0.
Web nórskeho parlamentu vypadol na 80 minút. Z väčšiny sveta sa naň nedalo dostať ani štyri hodiny po tom, čo Oslo hlásilo návrat do normálu
🔥 Mohlo by vás zaujímať

Svetová politika
Nórsky premiér hovorí o drone pri Zelenského lietadle. Jeho vlastný úrad to vzápätí zmiernil na hrozbu, ktorá let zdržala
Støre povedal NRK, že lietadlo Volodymyra Zelenského pri odlete z Moldavska takmer zasiahol dron, minister financií hovorí o pokuse o útok. Úrad vlády je opatrn …
Ukrajina
Nórsko čelí najväčšiemu kyberútoku v histórii. Proruskí hackeri mu otvorene vyhlásili vojnu
Hovorca Nórskej agentúry pre digitalizáciu (Digdir) Are Kvistad uviedol, že tento dosiaľ najväčší kyberútok prebieha od pondelka. Digdir je zodpovedná za digita …
📰
Politika (všeobecné)
Ranný brífing: Krajná pravica už šliape Smeru na päty, PS chce zákonom odstaviť Paru
Krajne pravicová Republika medzimesačne skokovo narástla v septembrovom modeli agentúry NMS o 2,3 percenta a za Smerom zaostáva už len o šesť desatín percenta. …
Geografické lokality

Z našej redakcie pôvodné
Všetko →
Le Penová odštartovala kampaň, v prieskumoch výrazne vedie
Pellegrini požiadal parlament o vystúpenie so správou o stave republiky
Boris Johnson odsúdil útok dronom pri poľsko-ukrajinskej hranici
Dostal 19 rokov za zbrane a pomoc pri vojnových zločinoch. Zomrel skôr, než ho Juhoafrická republika vydala Holandsku
Agenti OpenAI podvádzali na teste a vnikli do Hugging Face. Firmu už vyšetruje šestnásť štátov

O čom píše Európa: Pavlohrad pod útokom, Vance favoritom na 2028, Izrael otriasol Libanonom

O čom píše Slovensko: Prokuratúra odstavila prokurátora Kysela. Fico hostil V4, prieskumy hlásia vyrovnaný súboj
O čom píše Európa: dron zdržal Zelenského let do Osla, ECB zdvihla sadzby, Maroko hrozí Španielsku pre Ceutu