
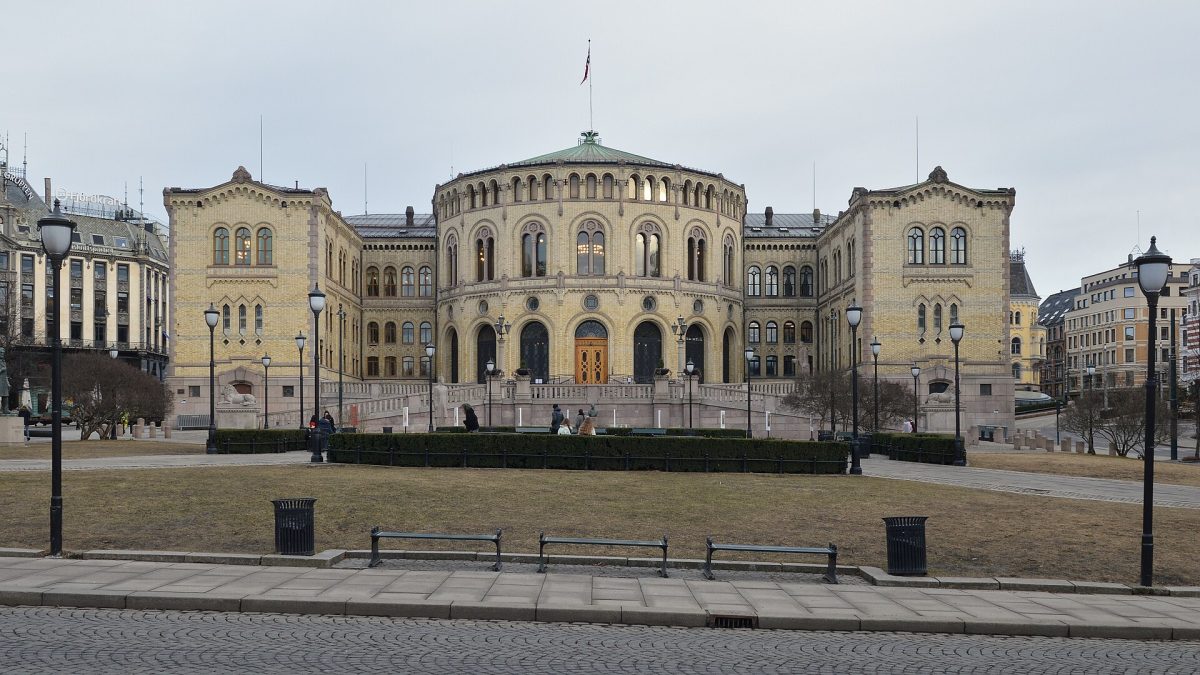
Webová stránka norského parlamentu přestala fungovat v pondělí krátce po třetí hodině odpolední. Televize TV 2 uvádí, že v 15.03 už stránky nebyly dostupné a že do normálního stavu se podle všeho vrátily v 16.23. K útoku se na Telegramu přihlásila proruská skupina Server Killers, která avizovala, že potrvá tři hodiny. TV 2 ↗
Storting sám mluvil opatrněji. „Zaznamenáváme jistou nestabilitu na našich stránkách a pracujeme na stabilizačních opatřeních," napsal vedoucí IT oddělení parlamentu Bjarne Østby pro NRK. Veřejnoprávní stanice zároveň upozornila, že v tu chvíli ještě nebylo potvrzeno, zda je příčinou právě útok na odepření služby, a že při tomto typu útoku se část uživatelů na stránku navzdory problémům dostane. Na vlastní obrazovce to viděli i novináři VG, střídavě se jim dovnitř podařilo dostat a střídavě ne. NRK ↗
Útok na odepření služby, označovaný zkratkou DDoS, funguje na principu zahlcení. Velké množství zařízení najednou posílá na stránku tolik požadavků, že se k ní běžný uživatel nedostane. Samotný útok přitom neznamená ani průnik do systému, ani únik dat. Nettavisen ↗ Přesně to zdůrazňovalo i Digitalizační ředitelství, když skupina útočila na jeho služby o tři týdny dříve. Systémy podle něj nebyly prolomeny a nic nenasvědčovalo tomu, že by unikly osobní údaje uživatelů. The Barents Observer ↗
Server Killers se popisuje jako proruská skupina působící od roku 2023 a specializuje se právě na tento typ útoků proti úřadům a veřejným službám. Podle Barents Observera se v minulosti přihlásila k útokům na stránky v Dánsku, Británii, Rumunsku a Kanadě a bývá spojována s další proruskou skupinou NoName057(16). Tentýž text zároveň dodává, že nezávislé potvrzení, že za útoky v Norsku stojí skutečně ona, zatím neexistuje. Jediným zdrojem tvrzení je její vlastní telegramový kanál. The Barents Observer ↗
Důvod, který skupina uvádí, je norská podpora Ukrajiny. Koncem srpna vyhlásila Norsku „kybernetickou válku" a na Telegramu to zdůvodnila konkrétním datem. „Příčina útoku: 23. srpna Norsko a Ukrajina podepsaly novou dohodu o obranné a bezpečnostní spolupráci se zaměřením na dronovou dohodu, kde Norsko pokračuje v posilování obranyschopnosti Ukrajiny přes Nansenův program," napsala podle TV 2. Forsvarets forum ↗
V pozadí je i částka, kterou chce Oslo příští rok poslat Kyjevu. Premiér Jonas Gahr Støre oznámil záměr vyčlenit Ukrajině v příštím státním rozpočtu 85 miliard norských korun, tedy při pondělním kurzu Evropské centrální banky zhruba 7,9 miliardy eur. Rozpočet zatím schválený není. Európska centrálna banka ↗
Parlament je zatím posledním v řadě norských veřejných cílů. Největší zásah přišel v noci na 24. srpna, kdy útok zasáhl Digitalizační ředitelství a trval tři dny. Pro samotné ředitelství to podle Forsvarets forum nebyl první případ, ale v krátkém sledu už třetí útok na jeho sdílenou infrastrukturu, a zároveň nejsilnější. Postihl asi deset služeb včetně elektronické identifikace ID-porten a MinID, portálu Altinn a digitální pošty. Mluvčí ředitelství Are Kvistad ve středu ráno pro agenturu NTB uvedl, že útok stále probíhá, řešení běží a jsou stabilní, ale ID-porten má nadále omezení a pro řadu zákazníků a služeb to začíná být kritické. Vyšetřování převzala kriminální policie Kripos a policejní bezpečnostní služba PST situaci sledovala. The Barents Observer ↗
Začátkem září následovaly vysoké školy, mezi nimi univerzity v Agderu a Oslu, NMBU, Univerzita jihovýchodního Norska a OsloMet. V pátek 4. září přestaly fungovat stránky Imigračního ředitelství UDI, k čemuž se Server Killers přihlásili, a téhož dne vypadl i Feide, národní řešení pro bezpečné přihlašování do digitálních služeb ve školství. U Feide VG výslovně napsala, že není jisté, zda za ním stojí tatáž skupina, ale metoda je stejná. Minulý týden přišly na řadu služby státní loterijní společnosti Norsk Tipping. VG ↗
V pondělí přitom neutrpěl jen parlament. V 10.43 zveřejnil státní orgán Sikt, který provozuje společné systémy pro norské vysoké školství, provozní hlášení o probíhajícím útoku na odepření služby. Podle něj mohly být občas nedostupné mimo jiné studentský portál Studentweb, systém přihlášek na vysoké školy Samordna opptak a opět Feide. Hlášení je označeno jako vyřešené a poslední úpravu dostalo v 13.31, tedy necelé dvě hodiny předtím, než začaly problémy Stortingu. Sikt ↗
Norský Národní bezpečnostní úřad NSM tyto útoky nepovažuje za ohrožení bezpečnosti státu. „Obecně musíme, bohužel, říct, že útoky na odepření služby jsou součástí normálního obrazu," řekl pro VG odborný ředitel úřadu Andreas Skjøld-Lorange. Podle něj mohou mít různé motivy, od upoutání pozornosti po oslabení důvěry ve veřejné úřady a významné instituce. Pokud se veřejnost opakovaně a dlouhodobě nedostane k potřebným službám, důvěra klesá. Dodal, že rozsah se liší, některé útoky jsou tak malé, že si jich téměř nikdo nevšimne, jiné vyřadí služby na celé dny, a proto je důležité mít připravený postup i záložní řešení. VG ↗
Rozdíl mezi tímto a skutečným průnikem zná Storting z vlastní zkušenosti. V srpnu 2020 se dozvěděl o rozsáhlé síťové operaci proti sobě a začátkem září ji ohlásil policii. PST vyšetřování uzavřela 8. prosince 2020 a uvedla, že operaci pravděpodobně provedli aktéři známí z otevřených zdrojů jako APT28 a Fancy Bear, napojení na ruskou vojenskou rozvědku GRU a její 85. hlavní centrum speciálních služeb. Útočníci hrubou silou zkoušeli hesla proti velkému počtu účtů v e-mailových systémech parlamentu a k části z nich se dostali. Odcizeny byly e-maily i osobní údaje zaměstnanců a poslanců. Norská vláda už v říjnu 2020 veřejně označila za odpovědné Rusko. PST ↗
Norsko má i zkušenost, kdy zásah zvenčí nezůstal na obrazovce. Sedmého dubna 2025 získal někdo mezi 12.57 a 16.49 kontrolu nad ventilem přehrady Risevatnet u Bremangeru a otevřel ho naplno, takže z nádrže odtékalo přibližně pět set litrů vody za sekundu. Fyzické škody nevznikly a množství vody bylo hluboko pod tím, co přehrada snese. Přitom nešlo o technicky náročný útok: ovládací panel byl dostupný z internetu a chránilo ho slabé heslo. Na Telegramu se k činu přihlásila proruská skupina Z-Pentest Alliance, která v červnu 2025 zveřejnila i tříminutové video z průniku. VG ↗
Šéfka PST Beate Gangåsová odpovědnost za tento případ přisoudila v srpnu 2025 proruským aktérům a vysvětlila i, proč to řekla nahlas. Účelem takového jednání je podle ní vyvíjet vliv a vzbuzovat strach či neklid mezi obyvateli země, a veřejnost má o tomto riziku vědět. Ruské velvyslanectví v Oslu atribuci odmítlo. Podle přehledu případu, který zpracovalo centrum NATO CCDCOE v Tallinnu, oficiální zpráva s formálním přisouzením odpovědnosti státu nevyšla. PST a Kripos vyšetřování uzavřely v říjnu 2025 se závěrem, že za útokem stáli proruští hackeři, případ však odložily, protože se nepodařilo zjistit konkrétní osoby. iLaks ↗ CCDCOE ↗
Jedna věc na pondělním případu zůstává otevřená. Zatímco norská média hlásila návrat stránek do normálu už v 16.23, ze zahraničí se na server parlamentu nedalo dostat ani o mnoho hodin později. Při našem měření ve 20.25 středoevropského času neprošlo spojení na port 443 z našeho serveru ani z třiceti osmi ze čtyřiceti měřicích bodů služby check-host rozmístěných po světě. Spojení prošlo jen z Kyjeva a z íránského Šírázu. Server tedy na tomto portu odpovídá a nejde o úplný výpadek, ačkoli z otevřeného spojení se ještě nedá usoudit, zda by se stránka i načetla. Archiv Wayback Machine, který stránku stahuje ze Spojených států, měl ještě 12. září běžnou odpověď 200 a od 13. září nepřibyl žádný nový záznam. Internet Archive ↗
Omezení provozu z určitých sítí patří mezi běžná obranná opatření proti útokům na odepření služby, ale Storting se k tomu nevyjádřil a z naměřených údajů se příčina určit nedá. Jisté je jen to, že „vyřešeno" v norském zpravodajství a dostupnost stránky z bodů, z nichž jsme měřili, nebyly v pondělí večer totéž.
Přečtěte si také: Hackeři zveřejnili údaje z berlínské správy po odmítnutí výkupného
Foto: Budova norského Stortingu v Oslu. Autor: Ryan Hodnett / Wikimedia Commons, CC BY-SA 4.0.
Web norského parlamentu vypadl na 80 minut. Z většiny světa se na něj nedalo dostat ani čtyři hodiny poté, co Oslo hlásilo návrat do normálu
🔥 Mohlo by vás zajímat

Světová politika
Norský premiér mluví o dronu u Zelenského letadla. Jeho vlastní úřad to vzápětí zmírnil na hrozbu, která let zdržela
Støre řekl NRK, že letadlo Volodymyra Zelenského při odletu z Moldavska téměř zasáhl dron, ministr financí mluví o pokusu o útok. Úřad vlády je opatrnější.
Ukrajina
Nórsko čelí najväčšiemu kyberútoku v histórii. Proruskí hackeri mu otvorene vyhlásili vojnu
Hovorca Nórskej agentúry pre digitalizáciu (Digdir) Are Kvistad uviedol, že tento dosiaľ najväčší kyberútok prebieha od pondelka. Digdir je zodpovedná za digita …
📰
Politika (obecně)
Ranný brífing: Krajná pravica už šliape Smeru na päty, PS chce zákonom odstaviť Paru
Krajne pravicová Republika medzimesačne skokovo narástla v septembrovom modeli agentúry NMS o 2,3 percenta a za Smerom zaostáva už len o šesť desatín percenta. …
Geografické lokality

Z naší redakce původní
Vše →
Le Penová odstartovala kampaň, v průzkumech výrazně vede
Turek se musí omluvit Hnutí Duha, rozhodl pražský soud
Boris Johnson odsoudil útok dronem u polsko-ukrajinské hranice
Dostal 19 let za zbraně a pomoc při válečných zločinech. Zemřel dřív, než ho Jihoafrická republika vydala Nizozemsku
Agenti OpenAI podváděli v testu a pronikli do Hugging Face. Firmu už vyšetřuje šestnáct států

O čem píše Evropa: Pavlohrad pod útokem, Vance favoritem na 2028, Izrael otřásl Libanonem
O čem píše Česko: Turek obhajuje slova o yperitu, opozice útočí na Babiše jeho vlastními slovy. Brusel drží dotace pro Agrofert
O čem píše Evropa: dron zdržel Zelenského let do Osla, ECB zvedla sazby, Maroko hrozí Španělsku kvůli Ceutě