Aktéři — klepněte pro kontext

Danfoss
dánský výrobce chladírenské a klimatizační techniky
Proč tady: Jeho staré řídicí jednotky byly podle firmy hlavním cílem útoku
Více info →
Ahold Delhaize
nizozemsko-belgický obchodní koncern, kterému patří Albert Heijn i Delhaize
Proč tady: Od neděle řeší kybernetický incident a prázdné regály
Více info →Intermarché
francouzský řetězec supermarketů ze skupiny Les Mousquetaires
Proč tady: Spolu s Nettem patřil k nejvíce zasaženým sítím
Více info →Coopérative U
francouzské družstvo obchodů Hyper U, Super U a U Express
Proč tady: Jeho šéf útok označil za bezprecedentní a mimořádně závažný
Více info →
Roland Lescure
francouzský ministr hospodářství
Proč tady: Číslo 700 zasažených míst je od něj
Více info →Dominique Schelcher
generální ředitel družstva Coopérative U
Proč tady: Vyčíslil škody v obchodech své sítě

ANSSI
francouzská národní agentura pro bezpečnost informačních systémů
Proč tady: Premiér jí nařídil převzít dohled nad vyšetřováním
Více info →NCSC
nizozemské Národní centrum kybernetické bezpečnosti
Proč tady: Nevidí důvod spojovat nizozemský incident s francouzským
Francie: starý ovladač připojený k internetu
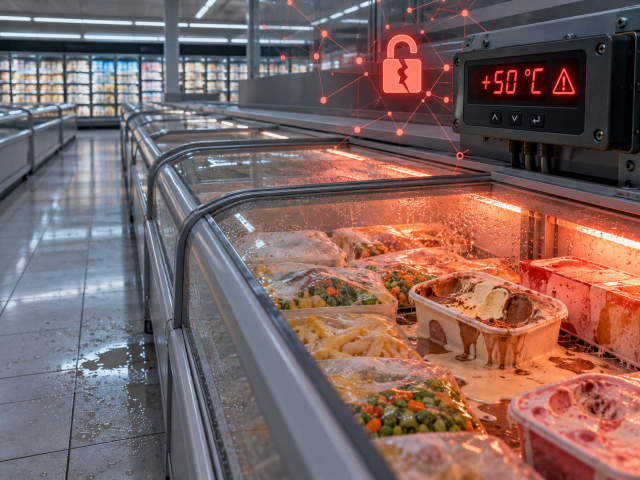
Útok zasáhl více řetězců najednou. Podle AFP šlo nejméně o 300 prodejen Intermarché a Netto, téměř sto obchodů Coopérative U, několik E.Leclerc a asi třicet Monoprix. La Libre ↗ Počty se v médiích rozcházejí od 150 prodejen po 700 podle toho, kdo a kdy počítal. Kurier ↗Mechanismus popsal NZZ. Regulátory jsou skříňky v technické místnosti obchodu, které se dají ovládat přes prohlížeč. Hackeři zneužili běžnou funkci odmrazování a přes noc ji prodloužili na několik hodin. NZZ ↗ Danfoss tvrdí, že většinu zasažených jednotek tvoří staré modely, které dosáhly konce životnosti a už nedostávají bezpečnostní aktualizace. Některá novější zařízení přitom běžela na starším softwaru. NZZ ↗ Podle Le Figaro měl být zranitelný software připojený přímo na internet, bez ochrany přes VPN. Le Figaro ↗
Škody se liší podle sítě. Šéf Coopérative U Dominique Schelcher říká, že zasaženo bylo 80 z asi 2 000 obchodů a většina z nich „dokázala útok odrazit". Ostatním vznikly ztráty od desítek tisíc eur po 200 000 eur v hypermarketech. Útok nazval „bezprecedentní, neočekávaný a mimořádně závažný". BFM TV ↗ Šéf Intermarché Thierry Cotillard odhaduje ztráty své sítě na několik desítek milionů eur. BFM TV ↗
Není jisté ani to, že jde o jednoho výrobce. Podle BFM TV přišel o chladicí řetězec i obchod Leclerc v Lescure-d'Albigeois, který má zařízení italského Dixellu. BFM TV ↗ Schelcher zároveň upozorňuje, že jeho obchody nejsou zákazníky Danfossu, ale chladírenských firem, které jim jeho řešení dodávají. Zda tyto firmy obchody o rizicích informovaly, má podle něj ukázat vyšetřování. Le Figaro ↗
Vyšetřuje pařížská prokuratura, věc má na starosti Úřad pro boj proti počítačové kriminalitě Ofac, a premiér Sébastien Lecornu nařídil agentuře ANSSI převzít dohled nad případem. BFM TV ↗ Pachatel ani motiv nejsou známy a o výkupném či krádeži dat zatím nikdo nemluví. NZZ ↗
Nizozemsko: ne chlazení, ale logistika
Albert Heijn, Etos a Gall & Gall hlásí od nedělního odpoledne „kybernetický bezpečnostní incident". Část distribučních center stojí, online objednávky a doručování jsou zastaveny a v prodejnách chybí hlavně čerstvé produkty. NRC popsal amsterdamskou prodejnu, kde dopoledne nebyla dodávka čerstvého zboží a koše na rajčata zely prázdnotou. NRC ↗ Do prodejny v Lelystadu dorazily podle NOS jen tři z denních dvaceti palet. NOS ↗Co o útoku víme, je málo. NOS se od bezpečnostních zdrojů dozvěděl, že Albert Heijn zaznamenal podezřelý provoz a systémy preventivně vypnul. Útočníci měli použít servery v USA, Polsku, Moldavsku a Turecku, což však nic neříká o tom, kde fyzicky sídlí. NOS ↗ Mateřská firma Ahold Delhaize tvrdí, že nemá náznaky úniku dat zákazníků ani zaměstnanců, a systémy spouští postupně. NOS ↗ Ke konkrétním technickým detailům mlčí.
Nizozemská vláda staví na klidu. Státní tajemník Silvio Erkens v nizozemské Dolní sněmovně řekl, že potravinová bezpečnost ohrožena není, a spolu se zásobami u výrobců a v distribučních centrech vydrží potraviny asi na týden. Národní krizový plán potravinové bezpečnosti má být hotový až příští rok. NRC ↗
Problémy hlásí i česká strana koncernu. iROZHLAS v pondělí večer napsal, že majitel obchodů Albert řeší kybernetický incident a v Česku se problémy projevily v aplikaci. iROZHLAS ↗
Souvisejí oba incidenty? Zatím nic nenaznačuje, že ano
Obě události začaly ve stejnou dobu, ale vypadají jako dva odlišné jevy. Ve Francii šlo o zásah do fyzického chlazení přes vystavený řídicí systém. V Nizozemsku o vypnutí IT, které zastavilo logistiku. Podle NCSC není důvod předpokládat, že spolu souvisejí. NRC ↗ Redaktor SRF označil francouzský útok za pravděpodobnou akci hybridní války, která má vyvolat nejistotu a hromadné nákupy. Je to však jeho osobní odhad, nikoli zjištění vyšetřovatelů. SRF ↗Společné mají něco jiného, a to závislost na jednom dodavateli nebo jednom uzlu. Belgický expert Charles Cuvelliez z ULB hovoří o „poplašném signálu" a o rizicích koncentrace. Webové rozhraní je pohodlné, ale vyžaduje vážné bezpečnostní záruky, a supermarkety v Belgii nepatří mezi regulovaná kritická odvětví. La Libre ↗ Lescure vyzývá firmy, aby kybernetickou bezpečnost neomezovaly jen na vlastní systémy, ale aby sledovaly i dodavatele. BFM TV ↗
Sousedé reagují opatrně. Německý BSI říká, že útok mohl zasáhnout kteroukoli zemi a může mít napodobitele, a doporučuje odpojit řídicí systémy od internetu. Švýcarský Bacs připouští podobné útoky i u nich a podle tamního svazu chladírenské techniky používá systémy Danfoss zhruba 10 až 15 procent švýcarských supermarketů. NZZ ↗ Rakouský Spar tvrdí, že software Danfoss nepoužívá. Kurier ↗ I dánský Coop uvádí, že zůstává ve střehu. DR ↗
Limity tohoto pohledu
Všechna čísla pocházejí z národního tisku a vyjádření firem a mění se z hodiny na hodinu, závěr vyšetřování zatím neexistuje. Nizozemský obraz stojí na anonymních bezpečnostních zdrojích NOS a na stručných prohlášeních Ahold Delhaize, která k technickým detailům mlčí. NOS ↗ Informaci o Dixelle ve Francii přináší BFM TV z regionální televize ICI Occitanie a další zdroje ji zatím nepotvrdily. BFM TV ↗ Stav odpovídá úterý 13. října odpoledne.Co sleduje hotinfo
- Francouzská prokuratura nebo ANSSI pojmenovala způsob průniku nebo pachatele
- Ahold Delhaize zveřejnil příčinu incidentu a to, zda souvisí s jiným útokem
- Albert Heijn obnovil zásobování čerstvými potravinami ve všech prodejnách
- Danfoss nebo úřady zveřejnily seznam zasažených modelů a výrobců včetně jiných než Danfoss
Přečtěte si také: Kyberútok vyřadil chlazení v supermarketech Intermarché a Coopérative U
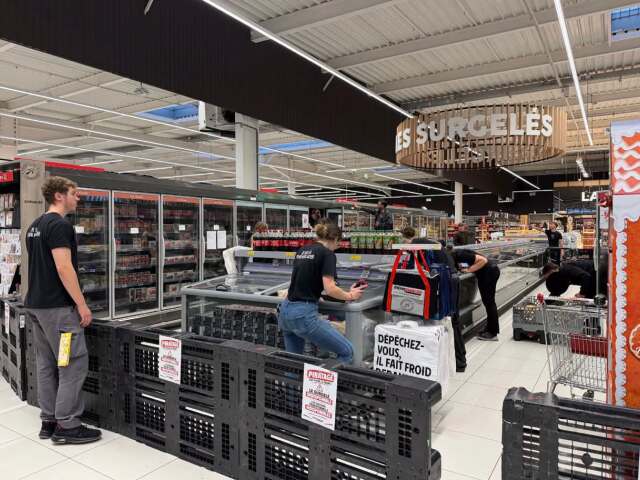
*Ilustrační fotografie: prázdný mrazák v nizozemském supermarketu. Foto: Donald Trung, Wikimedia Commons, CC BY-SA 4.0*