Aktéri — ťuknite pre kontext

Danfoss
dánsky výrobca chladiarenskej a klimatizačnej techniky
Prečo tu: Jeho staré riadiace jednotky boli podľa firmy hlavným cieľom útoku
Viac info →
Ahold Delhaize
holandsko-belgický obchodný koncern, ktorému patrí Albert Heijn aj Delhaize
Prečo tu: Od nedele rieši kybernetický incident a prázdne regály
Viac info →Intermarché
francúzsky reťazec supermarketov zo skupiny Les Mousquetaires
Prečo tu: Spolu s Nettom patril k najviac zasiahnutým sieťam
Viac info →Coopérative U
francúzske družstvo obchodov Hyper U, Super U a U Express
Prečo tu: Jeho šéf útok označil za bezprecedentný a mimoriadne závažný
Viac info →
Roland Lescure
francúzsky minister hospodárstva
Prečo tu: Číslo 700 zasiahnutých miest je od neho
Viac info →Dominique Schelcher
generálny riaditeľ družstva Coopérative U
Prečo tu: Vyčíslil škody v obchodoch svojej siete

ANSSI
francúzska národná agentúra pre bezpečnosť informačných systémov
Prečo tu: Premiér jej nariadil prevziať dohľad nad vyšetrovaním
Viac info →NCSC
holandské Národné centrum kybernetickej bezpečnosti
Prečo tu: Nevidí dôvod spájať holandský incident s francúzskym
Francúzsko: starý ovládač pripojený k internetu
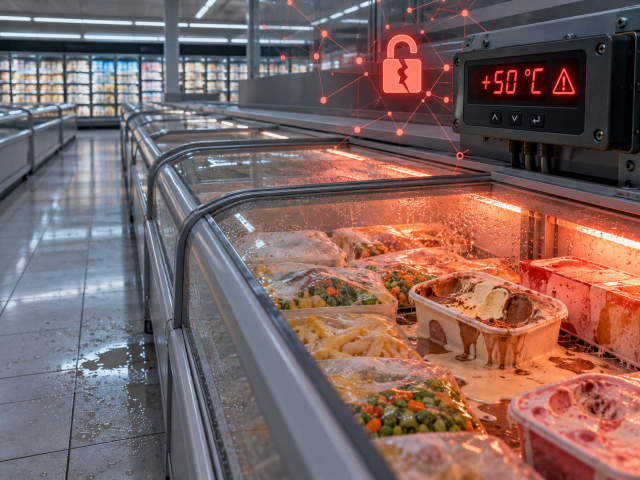
Útok zasiahol viacero reťazcov naraz. Podľa AFP išlo najmenej o 300 predajní Intermarché a Netto, takmer sto obchodov Coopérative U, niekoľko E.Leclerc a asi tridsať Monoprix. La Libre ↗ Počty sa v médiách rozchádzajú od 150 predajní po 700 podľa toho, kto a kedy počítal. Kurier ↗Mechanizmus opísala NZZ. Regulátory sú skrinky v technickej miestnosti obchodu, ktoré sa dajú ovládať cez prehliadač. Hackeri zneužili bežnú funkciu odmrazovania a cez noc ju predĺžili na niekoľko hodín. NZZ ↗ Danfoss tvrdí, že väčšinu zasiahnutých jednotiek tvoria staré modely, ktoré dosiahli koniec životnosti a už nedostávajú bezpečnostné aktualizácie. Niektoré novšie zariadenia pritom bežali na staršom softvéri. NZZ ↗ Podľa Le Figaro mal byť zraniteľný softvér pripojený priamo na internet, bez ochrany cez VPN. Le Figaro ↗
Škody sa líšia podľa siete. Šéf Coopérative U Dominique Schelcher hovorí, že zasiahnutých bolo 80 z asi 2 000 obchodov a väčšina z nich „mohla útok odraziť". Ostatným vznikli straty od desiatok tisíc eur po 200 000 eur v hypermarketoch. Útok nazval „bezprecedentný, neočakávaný a mimoriadne závažný". BFM TV ↗ Šéf Intermarché Thierry Cotillard odhaduje straty svojej siete na niekoľko desiatok miliónov eur. BFM TV ↗
Nie je isté ani to, že ide o jedného výrobcu. Podľa BFM TV prišiel o chladiarenský reťazec aj obchod Leclerc v Lescure-d'Albigeois, ktorý má zariadenia talianskeho Dixellu. BFM TV ↗ Schelcher zároveň upozorňuje, že jeho obchody nie sú zákazníkmi Danfossu, ale chladiarenských firiem, ktoré im jeho riešenia dodávajú. Či tie firmy obchody o rizikách informovali, má podľa neho ukázať vyšetrovanie. Le Figaro ↗
Vyšetruje parížska prokuratúra, vec má na starosti Úrad pre boj proti počítačovej kriminalite Ofac, a premiér Sébastien Lecornu nariadil agentúre ANSSI prevziať dohľad nad prípadom. BFM TV ↗ Páchateľ ani motív nie sú známe a o výkupnom či krádeži dát zatiaľ nikto nehovorí. NZZ ↗
Holandsko: nie chladenie, ale logistika
Albert Heijn, Etos a Gall & Gall hlásia od nedeľného popoludnia „cyberbezpečnostný incident". Časť distribučných centier stojí, online objednávky a doručovanie sú zastavené a v predajniach chýbajú hlavne čerstvé produkty. NRC opísal amsterdamskú predajňu, kde dopoludnia nebola dodávka čerstvého tovaru a koše na paradajky zívali prázdnotou. NRC ↗ Do predajne v Lelystade prišli podľa NOS len tri z denných dvadsiatich paliet. NOS ↗Čo o útoku vieme, je málo. NOS sa od bezpečnostných zdrojov dozvedel, že Albert Heijn zaznamenal podozrivú prevádzku a systémy preventívne vypol. Útočníci mali použiť servery v USA, Poľsku, Moldavsku a Turecku, čo však nič nehovorí o tom, kde fyzicky sedia. NOS ↗ Materská firma Ahold Delhaize tvrdí, že nemá náznaky úniku dát zákazníkov ani zamestnancov, a systémy spúšťa postupne. NOS ↗ Ku konkrétnym technickým detailom mlčí.
Holandská vláda stavia na pokoji. Štátny tajomník Silvio Erkens v holandskej Dolnej snemovni povedal, že potravinová bezpečnosť ohrozená nie je, a spolu so zásobami u výrobcov a v distribučných centrách vystačia potraviny asi na týždeň. Národný krízový plán potravinovej bezpečnosti má byť hotový až budúci rok. NRC ↗
Problémy hlási aj česká strana koncernu. iROZHLAS v pondelok večer napísal, že majiteľ obchodov Albert rieši kybernetický incident a v Česku sa problémy prejavili v aplikácii. iROZHLAS ↗
Súvisia oba incidenty? Zatiaľ nič nenaznačuje, že áno
Obe udalosti sa začali v tom istom čase, no vyzerajú ako dva odlišné javy. Vo Francúzsku šlo o zásah do fyzického chladenia cez vystavený riadiaci systém. V Holandsku o vypnutie IT, ktoré zastavilo logistiku. Podľa NCSC nie je dôvod predpokladať, že spolu súvisia. NRC ↗ Redaktor SRF označil francúzsky útok za pravdepodobnú akciu hybridnej vojny, ktorá má vyvolať neistotu a hromadné nákupy. Je to však jeho osobný odhad, nie zistenie vyšetrovateľov. SRF ↗Spoločné majú inú vec, a tou je závislosť od jedného dodávateľa alebo jedného uzla. Belgický expert Charles Cuvelliez z ULB hovorí o „signáli poplachu" a o rizikách koncentrácie. Webové rozhranie je pohodlné, no vyžaduje vážne bezpečnostné záruky, a supermarkety v Belgicku nepatria medzi regulované kritické sektory. La Libre ↗ Lescure vyzýva firmy, aby kybernetickú bezpečnosť neobmedzovali len na vlastné systémy, ale aby sledovali aj dodávateľov. BFM TV ↗
Susedia reagujú opatrne. Nemecký BSI hovorí, že útok mohol zasiahnuť ktorúkoľvek krajinu a môže mať napodobňovateľov, a odporúča odpojiť riadiace systémy od internetu. Švajčiarsky Bacs pripúšťa podobné útoky aj u nich a podľa tamojšieho zväzu chladiarenskej techniky používa systémy Danfoss zhruba 10 až 15 percent švajčiarskych supermarketov. NZZ ↗ Rakúsky Spar tvrdí, že softvér Danfoss nepoužíva. Kurier ↗ Aj dánsky Coop uvádza, že zostáva v strehu. DR ↗
Limity tohto pohľadu
Všetky čísla pochádzajú z národnej tlače a vyjadrení firiem a menia sa z hodiny na hodinu, vyšetrovací záver zatiaľ neexistuje. Holandský obraz stojí na anonymných bezpečnostných zdrojoch NOS a na stručných vyhláseniach Ahold Delhaize, ktorá k technickým detailom mlčí. NOS ↗ Informáciu o Dixelli vo Francúzsku nesie BFM TV z regionálnej televízie ICI Occitanie a ďalšie zdroje ju zatiaľ nepotvrdili. BFM TV ↗ Stav zodpovedá utorku 13. októbra popoludní.Čo sleduje hotinfo
- Francúzska prokuratúra alebo ANSSI pomenovala spôsob vniknutia alebo páchateľa
- Ahold Delhaize zverejnil príčinu incidentu a to, či súvisí s iným útokom
- Albert Heijn obnovil zásobovanie čerstvými potravinami vo všetkých predajniach
- Danfoss alebo úrady zverejnili zoznam zasiahnutých modelov a výrobcov vrátane iných než Danfoss
Prečítajte si tiež: Kyberútok vyradil chladenie v supermarketoch Intermarché a Coopérative U
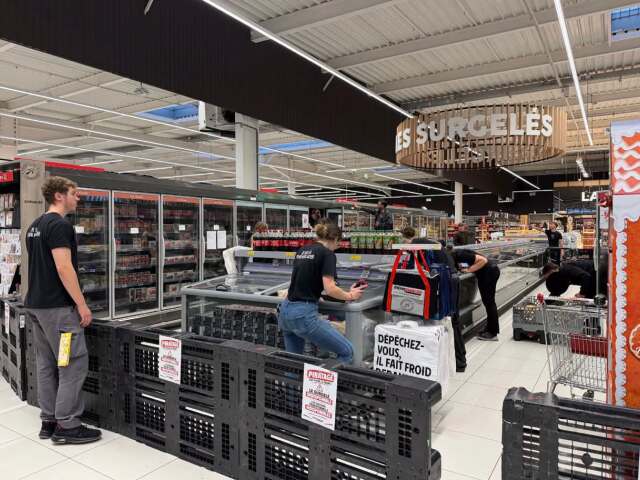
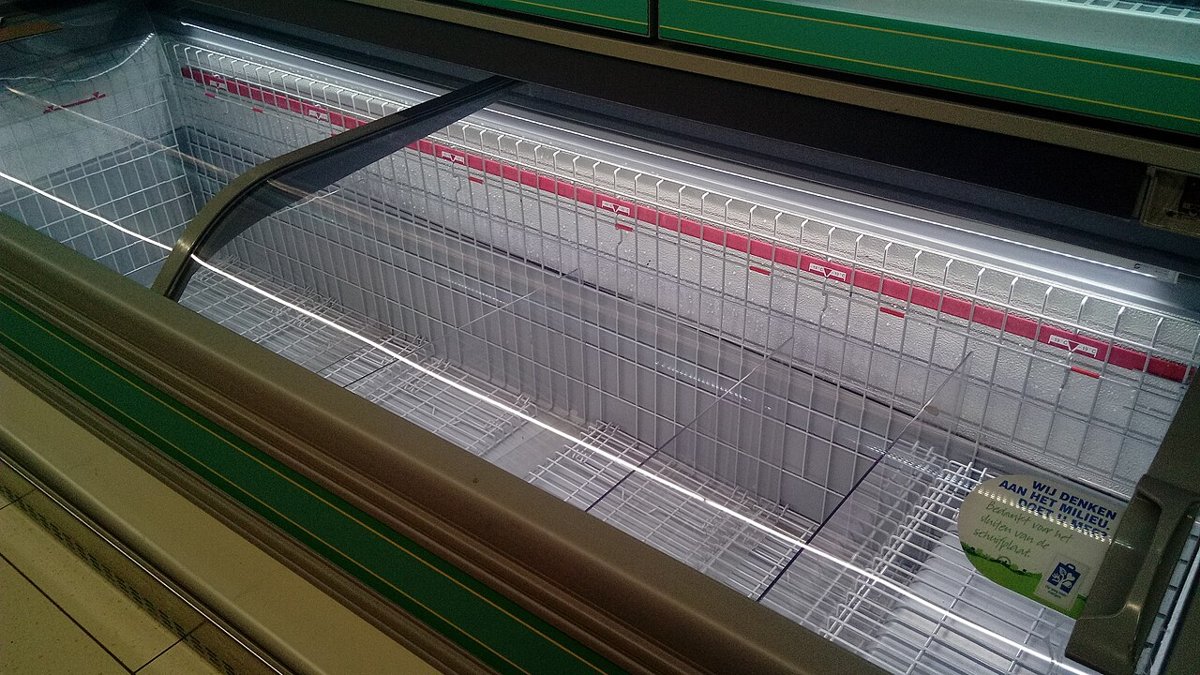
*Ilustračná fotografia: prázdna mraznička v holandskom supermarkete. Foto: Donald Trung, Wikimedia Commons, CC BY-SA 4.0*